 AZ
 EN
SSH tələsi
Real server təəssüratı yaradır, əmrləri qeydə alır və icra etmir.
Hücumçular üçün tələ. Komandanız üçün aydın siqnal.
MVP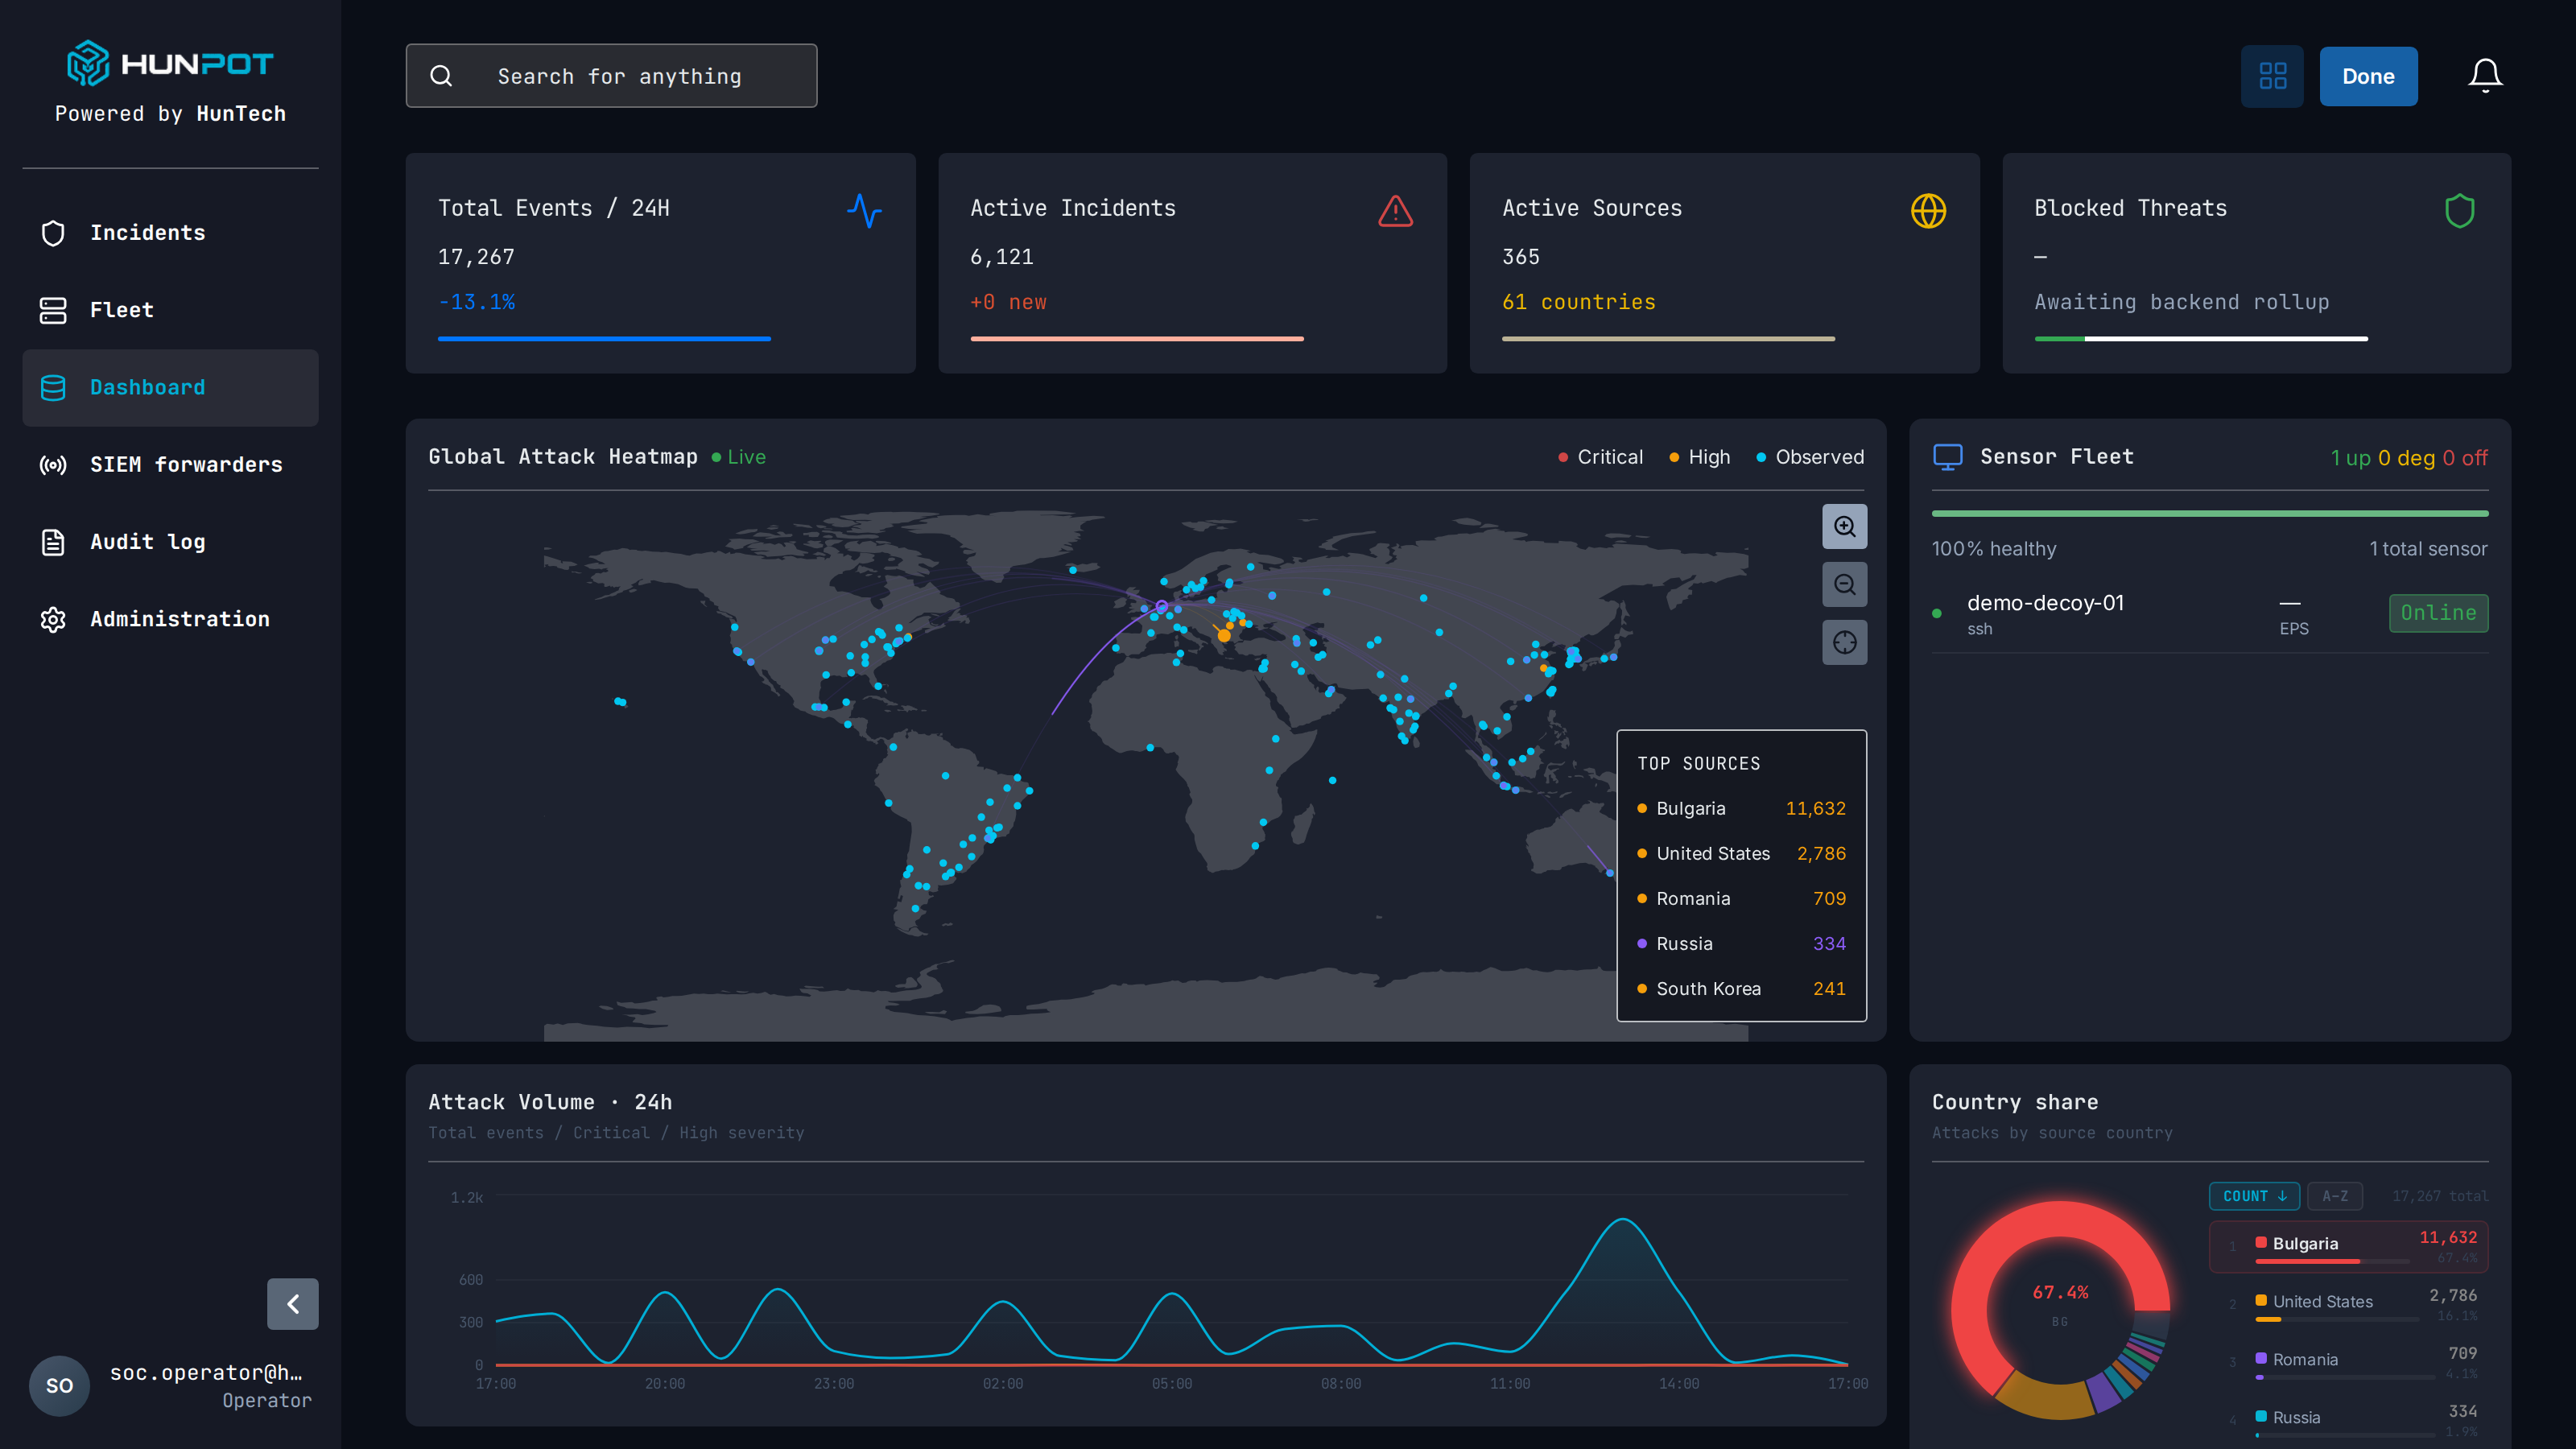
Çoxsaylı xəbərdarlıqlar arasında real insidentin izini itirmək asandır. HunPot şəbəkədə gözlənilməyən hərəkəti birbaşa tələ ilə əlaqə yarandığı anda qeydə alır.
Şəbəkədə həqiqi server kimi görünən tələlər hücumçuların hərəkətlərini qeydə alır. Real istifadəçilərin bu sistemlərə toxunmasına səbəb olmadığı üçün hər qarşılıqlı əlaqə araşdırıla bilən siqnala çevrilir.
Real server təəssüratı yaradır, əmrləri qeydə alır və icra etmir.
Hər hücum üçün ayrıca insident, risk səviyyəsi və status.
Mənbələr və ölkələr üzrə hücum fəaliyyətini görün.
Tələlərin sağlamlığı, uptime və resurs istifadəsi.
Syslog, CEF, LEEF və JSON formatları ilə log ötürülməsi.
Rol əsaslı giriş, LDAP və operator əməliyyatlarının jurnalı.
Tam on-premises. Backend, konsol və verilənlər bazaları sizin avadanlığınızda işləyir. Məlumatlar sizin şəbəkənizdə qalır.
Syslog RFC 5424 · CEF · LEEF · JSON · LDAP
Bank və maliyyə, enerji və kritik infrastruktur, dövlət qurumları, MSSP və inteqratorlar.
Platformanı komandanızla birlikdə kəşf edək.